Domain primärdaten.de kaufen?
Wir ziehen mit dem Projekt
primärdaten.de um.
Sind Sie am Kauf der Domain
primärdaten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain primärdaten.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Unitree Robotics G1 Basic (grau, für Einstieg, Bildung, Forschung)Der Unitree G1 verbindet hochauflösende Sensorik, adaptive Bewegungssteuerung und lernfähige KI zu einer vielseitigen Plattform für humanoide Robotik. Seine 3D-Sensorik und Kameras erfassen die Umgebung in Echtzeit und ermöglichen es dem Roboter, Räume, Objekte und Bewegungen zu erkennen. Auf dieser Basis erstellt der G1 eine dynamische Umgebungskarte, kann Hindernisse vermeiden und seine Bewegungen an veränderte Situationen anpassen. Mit 23 synchron gesteuerten Gelenken beherrscht er komplexe Bewegungsabläufe, Gesten und Balancebewegungen und kann seine Körperhaltung automatisch an unterschiedliche Aufgaben anpassen. Dadurch eignet er sich nicht nur für kontrollierte Geh- und Greifbewegungen, sondern auch für das Training und die Entwicklung anspruchsvoller Bewegungsmodelle. Als offene Entwicklungsplattform bietet der G1 über SDKs und Schnittstellen die Möglichkeit, eigene Programme, Sensoren und Steuerungsmodelle zu integrieren. Damit können Universitäten, Forschungseinrichtungen ...28517,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McKinney, Wes: Datenanalyse mit PythonDatenanalyse mit Python , Auswertung von Daten mit Pandas, NumPy und IPython , Querlenker > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20230302, Produktform: Kartoniert, Titel der Reihe: Animals##, Autoren: McKinney, Wes, Übersetzung: Lichtenberg, Kathrin~Demmig, Thomas, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 556, Keyword: Big Data; Data Mining; Data Science; IPython; Jupyter; Jupyter notebook; NumPy; Python 3.10; matplotlib; pandas 1.4, Fachschema: Data Mining (EDV)~Analyse / Datenanalyse~Datenanalyse~Datenverarbeitung / Simulation~Informatik~Informationsverarbeitung (EDV)~Internet / Programmierung~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, Fachkategorie: Data Mining, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: O'Reilly, Länge: 241, Breite: 168, Höhe: 35, Gewicht: 999, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2660049, Vorgänger EAN: 9783960090809 9783960090007 9783864903038 9783958750739, andere Sprache: 9781491957660, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man Datenanalyse und Datenmanagement studieren?
Um Datenanalyse und Datenmanagement zu studieren, gibt es verschiedene Möglichkeiten. Man kann ein Studium der Informatik oder Wirtschaftsinformatik mit Schwerpunkt auf Datenanalyse und Datenmanagement absolvieren. Es gibt auch spezielle Studiengänge wie Data Science oder Business Analytics, die sich auf diese Themen konzentrieren. Zusätzlich kann man sich auch durch Weiterbildungen und Zertifizierungen in diesem Bereich fortbilden. **
-
Was sind die wichtigsten Methoden zur Datenvalidierung in der Datenverarbeitung?
Die wichtigsten Methoden zur Datenvalidierung sind die Prüfung auf Vollständigkeit, Korrektheit und Konsistenz der Daten. Dies kann durch manuelle Überprüfung, automatische Validierungsalgorithmen und Plausibilitätsprüfungen erfolgen. Zudem werden häufig auch Dublettenprüfungen und Formatvalidierungen eingesetzt, um die Qualität der Daten sicherzustellen. **


Wie kann Datenvalidierung als effektives Mittel zur Sicherung der Datenqualität in Unternehmen eingesetzt werden?
Datenvalidierung kann verwendet werden, um sicherzustellen, dass Daten korrekt und konsistent sind, bevor sie in die Datenbank eingefügt werden. Durch die Validierung können Fehler frühzeitig erkannt und behoben werden, was die Datenqualität verbessert. Automatisierte Validierungsprozesse können Zeit sparen und menschliche Fehler minimieren. **
Was sind die wichtigsten Methoden zur Datenvalidierung und wie können sie zur Verbesserung der Datenqualität beitragen?
Die wichtigsten Methoden zur Datenvalidierung sind Plausibilitätsprüfungen, Formatüberprüfungen und Dublettenprüfungen. Durch diese Methoden können fehlerhafte Daten identifiziert und korrigiert werden, was zu einer höheren Datenqualität führt. Dies wiederum ermöglicht genauere Analysen und bessere Entscheidungsfindung auf Basis der Daten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
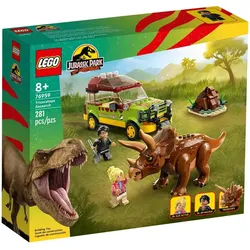
LEGO® Jurassic World™ 76959 Triceratops-ForschungKinder, die Dinosaurier und coole Autos lieben, werden von LEGO® Jurassic World Triceratops-Forschung (76959) begeistert sein. Dieses Bauset zum Sammeln ist ein fantastisches Geschenk für Kinder ab 8 Jahren und beinhaltet einen detailgetreuen Jurassic Park Ford Explorer mit eingebautem Navigationssystem zum Aufspüren der Dinos. An Bord haben auch die beiden Minifiguren Platz – Dr. Ellie Sattler und Ian Malcolm. Zu dem Set gehören außerdem ein Triceratops, ein baubarer Dinosaurierhaufen, in dem eine giftige Beere steckt, sowie eine Schaufel, damit Kinder die berühmte Szene aus Jurassic Park nachstellen können, die diesem Set als Vorbild diente. LEGO Builder App Die LEGO Builder App bietet Kindern ein leichtes und intuitives Bauabenteuer. Die Funktionen lassen dein Kind 3D-Ansichten der Modelle vergrößern und drehen, Sets speichern und seinen Baufortschritt verfolgen. Spielspaß mit Dinosaurier! Es gibt LEGO® Jurassic World Sets für Fans jeden Alters, die legendäre Szenen aus denFilmen oder den TV-Animationsserien nachstellen oder einfach nur tolle Sammlerstücke bauen und ausstellen können. ; ; Spielset für Kinder, die Dinosaurier und Spielzeugautos lieben: Stell mit dem baubaren Ford Explorer und dem Dinosaurierhaufen aus Triceratops-Forschung (76959) die unvergessliche Szene aus Jurassic Park nach ; ; ; Spielzeug-Dinosaurier und 2 Minifiguren: Ein beweglicher Triceratops sowie Ian Malcolm und Dr. Ellie Sattler mit einer Schaufel, mit der sie die giftige Beere aus dem baubaren Dinosaurierhaufen ausgraben kann ; ; ; Ford Explorer: An Bord des Jurassic Park Geländewagens ist Platz für die beiden Minifiguren und das eingebaute Navigationssystem ; ; ; Geschenkidee für Fans ab 8 Jahren: Dieses 281-teilige Jurassic Park Bauset zum Sammeln ist ein tolles Geburtstags-, Weihnachts- oder Überraschungsgeschenk für Kinder, die auch ihre Freunde und Geschwister mitbauen und mitspielen lassen können ; ; ; Spielzeug zum Mitnehmen: Der baubare Ford Explorer ist 8 cm hoch, 16 cm lang und 6 cm breit. Dank des kompakten Formats passt das Set leicht in einen Kinderrucksack und kann überallhin mitgenommen werden ; ; ; Nützliche Helfer: Entdecke die intuitiven Bauanleitungen in der LEGO® Builder App, die Baumeister 3D-Ansichten der Modelle vergrößern und drehen, den Baufortschritt verfolgen und ihre Sets speichern lassen, während sie neue Fähigkeiten entwickeln ; ; ; Die LEGO® Jurassic World Sets: Fans jeden Alters können berühmte Filmszenen nachstellen, eigene Geschichten als Rollenspiele darstellen oder einfach nur tolle Sammlerstücke bauen und ausstellen ; ; ; Premium-Qualität: LEGO® Steine entsprechen strengen Branchenstandards, damit sie einheitlich sind und sich mühelos und fest zusammenstecken lassen ; ; ; Eine sichere Wahl: LEGO® Steine und Teile werden jedem erdenklichen Test unterzogen und gründlich analysiert, damit sie strengste globale Sicherheitsstandards erfüllen ;52,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Unitree Robotics G1 Basic (grau, für Einstieg, Bildung, Forschung)Der Unitree G1 verbindet hochauflösende Sensorik, adaptive Bewegungssteuerung und lernfähige KI zu einer vielseitigen Plattform für humanoide Robotik. Seine 3D-Sensorik und Kameras erfassen die Umgebung in Echtzeit und ermöglichen es dem Roboter, Räume, Objekte und Bewegungen zu erkennen. Auf dieser Basis erstellt der G1 eine dynamische Umgebungskarte, kann Hindernisse vermeiden und seine Bewegungen an veränderte Situationen anpassen. Mit 23 synchron gesteuerten Gelenken beherrscht er komplexe Bewegungsabläufe, Gesten und Balancebewegungen und kann seine Körperhaltung automatisch an unterschiedliche Aufgaben anpassen. Dadurch eignet er sich nicht nur für kontrollierte Geh- und Greifbewegungen, sondern auch für das Training und die Entwicklung anspruchsvoller Bewegungsmodelle. Als offene Entwicklungsplattform bietet der G1 über SDKs und Schnittstellen die Möglichkeit, eigene Programme, Sensoren und Steuerungsmodelle zu integrieren. Damit können Universitäten, Forschungseinrichtungen ...28517,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McKinney, Wes: Datenanalyse mit PythonDatenanalyse mit Python , Auswertung von Daten mit Pandas, NumPy und IPython , Querlenker > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20230302, Produktform: Kartoniert, Titel der Reihe: Animals##, Autoren: McKinney, Wes, Übersetzung: Lichtenberg, Kathrin~Demmig, Thomas, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 556, Keyword: Big Data; Data Mining; Data Science; IPython; Jupyter; Jupyter notebook; NumPy; Python 3.10; matplotlib; pandas 1.4, Fachschema: Data Mining (EDV)~Analyse / Datenanalyse~Datenanalyse~Datenverarbeitung / Simulation~Informatik~Informationsverarbeitung (EDV)~Internet / Programmierung~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, Fachkategorie: Data Mining, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: O'Reilly, Länge: 241, Breite: 168, Höhe: 35, Gewicht: 999, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2660049, Vorgänger EAN: 9783960090809 9783960090007 9783864903038 9783958750739, andere Sprache: 9781491957660, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bamberg, Günter: StatistikStatistik , Eine Einführung für Wirtschafts- und Sozialwissenschaftler , Erste-Hilfe-Ausrüstung > Sicherheit , Auflage: 19., überarbeitete Auflage, Erscheinungsjahr: 20220523, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Bamberg, Günter~Baur, Franz~Krapp, Michael, Auflage: 22019, Auflage/Ausgabe: 19., überarbeitete Auflage, Seitenzahl/Blattzahl: 322, Themenüberschrift: BUSINESS & ECONOMICS / Statistics, Keyword: Deskriptive Statistik; Wahrscheinlichkeitsrechnung; Verteilungen; Induktive Statistik; Signifikanztest; Zeitreihen, Fachschema: Ökonometrie~Statistik / Wirtschaftsstatistik~Wirtschaftsstatistik, Fachkategorie: Betriebswirtschaft und Management, Bildungszweck: für die Hochschule, Warengruppe: HC/Betriebswirtschaft, Fachkategorie: Ökonometrie und Wirtschaftsstatistik, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: X, Seitenanzahl: 322, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 238, Breite: 170, Höhe: 19, Gewicht: 566, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2159554, Vorgänger EAN: 9783110495706 9783486716511 9783486702583 9783486590883 9783486585650, Alternatives Format EAN: 9783110759402 9783110759327, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 162715929,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Datenanalyse und Datenmanagement studieren?
Um Datenanalyse und Datenmanagement zu studieren, gibt es verschiedene Möglichkeiten. Man kann ein Studium der Informatik oder Wirtschaftsinformatik mit Schwerpunkt auf Datenanalyse und Datenmanagement absolvieren. Es gibt auch spezielle Studiengänge wie Data Science oder Business Analytics, die sich auf diese Themen konzentrieren. Zusätzlich kann man sich auch durch Weiterbildungen und Zertifizierungen in diesem Bereich fortbilden. **
-
Was sind die wichtigsten Methoden zur Datenvalidierung in der Datenverarbeitung?
Die wichtigsten Methoden zur Datenvalidierung sind die Prüfung auf Vollständigkeit, Korrektheit und Konsistenz der Daten. Dies kann durch manuelle Überprüfung, automatische Validierungsalgorithmen und Plausibilitätsprüfungen erfolgen. Zudem werden häufig auch Dublettenprüfungen und Formatvalidierungen eingesetzt, um die Qualität der Daten sicherzustellen. **
-
Wie kann Datenvalidierung als effektives Mittel zur Sicherung der Datenqualität in Unternehmen eingesetzt werden?
Datenvalidierung kann verwendet werden, um sicherzustellen, dass Daten korrekt und konsistent sind, bevor sie in die Datenbank eingefügt werden. Durch die Validierung können Fehler frühzeitig erkannt und behoben werden, was die Datenqualität verbessert. Automatisierte Validierungsprozesse können Zeit sparen und menschliche Fehler minimieren. **
-
Was sind die wichtigsten Methoden zur Datenvalidierung und wie können sie zur Verbesserung der Datenqualität beitragen?
Die wichtigsten Methoden zur Datenvalidierung sind Plausibilitätsprüfungen, Formatüberprüfungen und Dublettenprüfungen. Durch diese Methoden können fehlerhafte Daten identifiziert und korrigiert werden, was zu einer höheren Datenqualität führt. Dies wiederum ermöglicht genauere Analysen und bessere Entscheidungsfindung auf Basis der Daten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.